La brecha de seguridad de Revolut no fue por un hackeo, fue por creerse un email falso
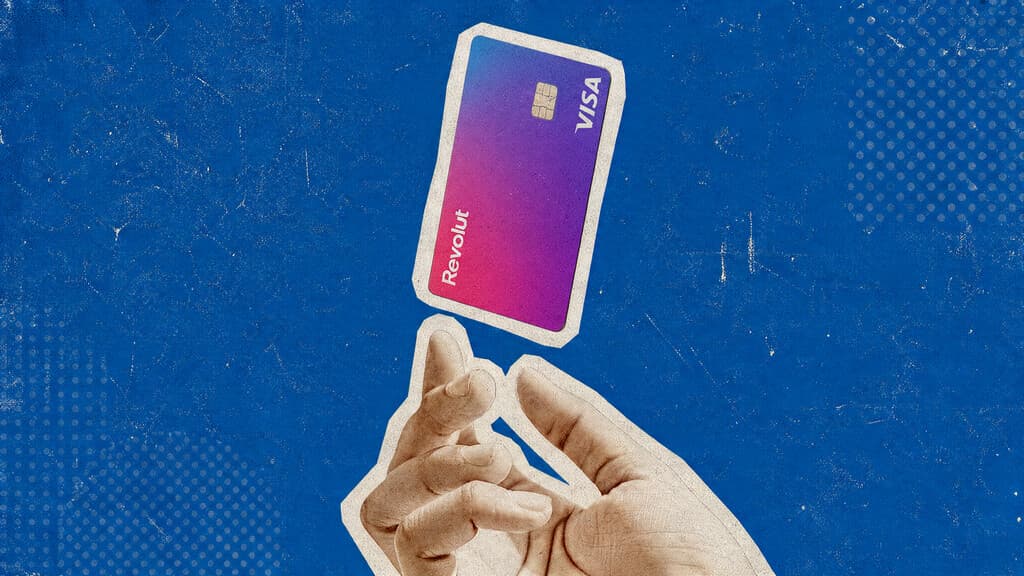
El pasado 12 de septiembre Revolut sufrió una filtración que dejó expuestos datos de algunos de sus clientes. Lo curioso es cómo se produjo: no fue un fallo en los sistemas ni un hackeo, sino un correo fraudulento al que Revolut respondió como si fuera real. Qué ha pasado.
Extracto disponible de la fuente. Texto original en Xataka. Los comentarios son de la comunidad SAFRA, no del medio.